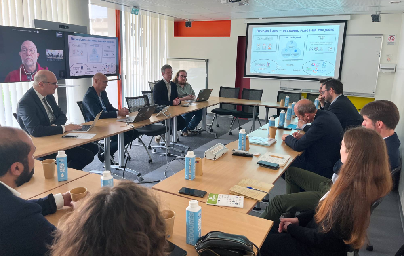
Accompagné d’une délégation de la Région et de l’ANSSI, le préfet Franck Robine est venu à l’IRISA ce jeudi 9 avril 2026 pour découvrir l'excellence de la recherche et des forces académiques en cybersécurité et en intelligence artificielle.
Cette immersion au cœur de l’écosystème breton était l'occasion de mettre en avant les avancées et projets portés par l'Université de Rennes et son écosystème : l'IRISA, le centre Inria de l'Université de Rennes, IETR, et le Lab-STICC ainsi que les projets structurants comme le LabEx CominLabs, le Cluster SequoIA et l'EUR CyberSchool, ainsi que CreachLabs
Au sein du laboratoire, plusieurs équipes de recherche mènent des travaux en cybersécurité ou en lien étroit avec ce domaine (CAPSULE, SPICY, PIRAT, SUSHI, SOTERN, SECREIZH, ARTISHAU, etc.).
Cette expertise a notamment été illustrée à travers deux démonstrations issues de ses équipes de recherche : l’une présentée par Dorian Bachelot (ingénieur de recherche à CentraleSupélec membre de l'équipe de recherche PIRAT), l’autre par Mohamed Sabt (enseignant-chercheur à l'Université de Rennes, membre de l'équipe de recherche SPICY).
Démonstration 1 :
Présentation de la plateforme ShareMal et d'une campagne de Honey Pot
Par Dorian Bachelot (ingénieur de recherche à CentraleSupélec membre de l'équipe de recherche PIRAT.
Dans un premier temps, une démonstration approfondie de la plateforme ShareMal a été réalisée. Cet outil, dédié à l'analyse et au stockage de logiciels malveillants pour le domaine académique, est hébergé au Laboratoire Haute Sécurité (LHS) de Rennes. La présentation a également permis l'introduction de TraceMal, un nouvel outil d'analyse dynamique développé en interne au LHS, qui intègre de nombreuses fonctionnalités inédites pour analyser les maliciels les plus sophistiqués.
Puis, une seconde démonstration s'est articulée autour d'une campagne de Honey Pot* visant une vulnérabilité critique (React2Shell). L'analyse a mis en lumière la capacité du Honey Pot* à alimenter dynamiquement ShareMal avec des échantillons malveillants variés et souvent inédits. Cette démonstration a inclus : la cartographie de l'évolution temporelle des attaques sur quatre mois (incluant l'analyse de l'intensité et de l'industrialisation des tactiques), et l'utilisation d'un outil graphique de représentation dynamique pour le clustering précis du profil des acteurs malveillants qui devrait prochainement être publié.
Pour en savoir plus sur les Honey Pot : https://www.inria.fr/fr/hoplab-cybersecurite
Focus sur l'équipe de recherche PIRAT
Ce qui nous intéresse, ce sont les scénarios d’attaque globaux. Un système d’information est souvent hétérogène et se compose de beaucoup de machines connectées. L’attaquant n’arrive pas directement au bon endroit. Il pénètre quelque part lors d’une compromission initiale. Ensuite, il va chercher à se déplacer, à progresser dans le système, étape par étape, pour parvenir sur sa cible, la dominer et conclure son attaque. Nous cherchons donc à comprendre comment cet attaquant opère. Par où il passe. Comment on le détecte. Et à partir de là, comment concevoir des outils résistants.
Valérie Viet Triem Tong, Enseignante-chercheuse à CentralSuppelec, responsable de l'équipe de recherche Pirat\’);
Démonstration 2 :
Google Wallet, quand votre portefeuille numérique n'est pas si sécurisé qu'on le croit
Par Mohamed Sabt (enseignant-chercheur à l'Université de Rennes, membre de l'équipe de recherche SPICY.
Les portefeuilles numériques sur smartphones, comme Google Wallet, sont en train de devenir le moyen de paiement dominant. En 2025, Google Wallet compte plus de 200 millions d'utilisateurs dans le monde, mais à quel point est-il vraiment sécurisé ?
Dans cette étude, nous avons passé au crible les mécanismes de protection de Google Wallet. Au cœur du système se trouve une clé de chiffrement censée protéger vos données bancaires même si un pirate obtient un accès total à votre téléphone.
Nos recherches révèlent que cette protection présente des failles importantes. Nous avons réussi à extraire cette clé secrète sur plusieurs versions d'Android, ce qui nous a permis de déchiffrer complètement les informations d'une carte bancaire enregistrée dans l'application.
À partir de là, nous avons mis au point ce que nous appelons une attaque « hack-and-pay » : en copiant une carte bancaire sur un autre appareil, il devient possible d'effectuer des paiements frauduleux sans même déclencher la moindre alerte de sécurité auprès de la banque ou de Google.
Focus sur l'équipe de recherche SPICY
L'équipe de recherche SPICY (Security & PrIvaCY) s'intéresse aux questions relatives aux protocoles cryptographiques, au respect de la vie privée, et aux méthodes formelles pour la sécurité.
Face à la généralisation des usages numériques, les travaux de l'équipe visent à concevoir et analyser des systèmes plus sûrs, en s’appuyant sur des méthodes formelles fondées sur des bases mathématiques rigoureuses. Dans un contexte où les risques de failles et de fuites de données persistent, ces approches permettent d’évaluer de manière systématique la sécurité et le respect de la vie privée des systèmes utilisés au quotidien.
Pour en savoir plus sur l'équipe de recherche SPICY